Annonce – sponsoreret indhold.
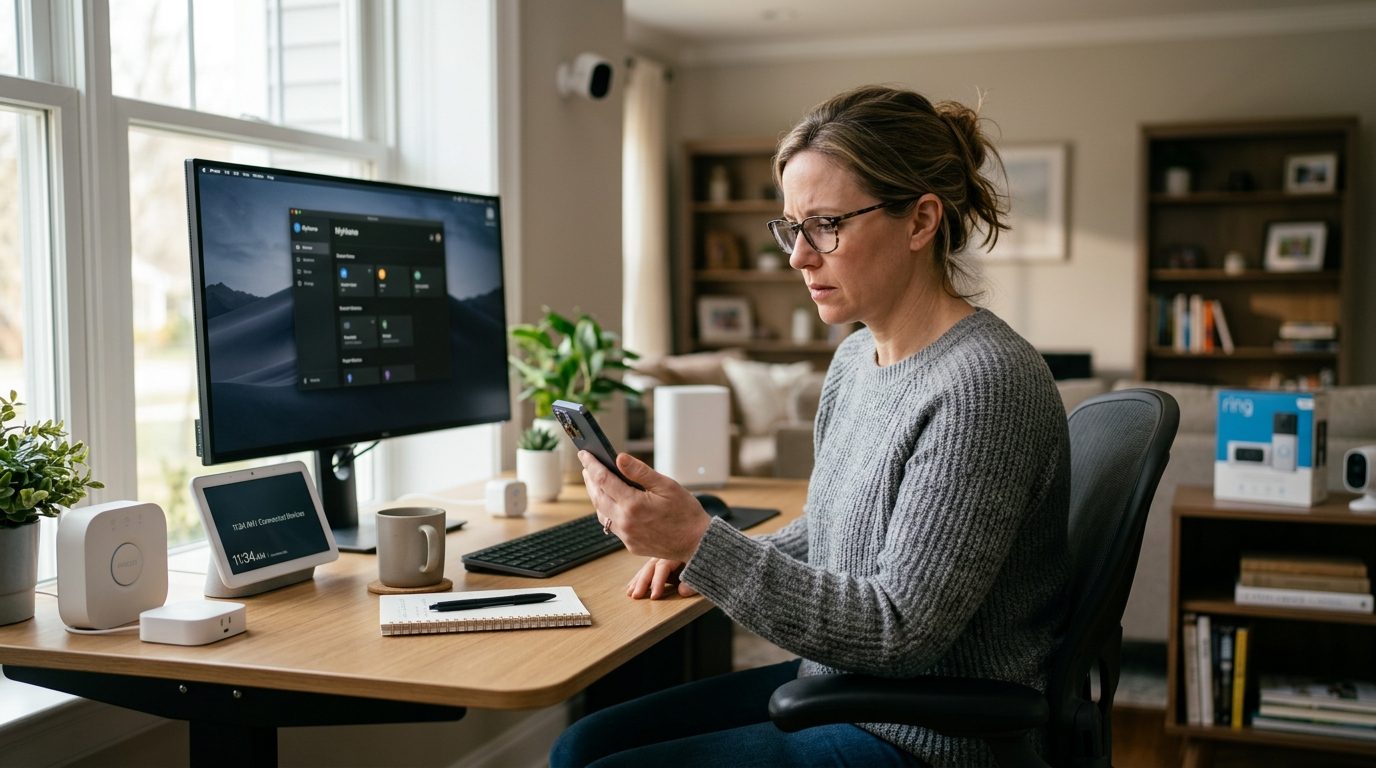
Sårbarheder i smart-home produkter er ikke længere noget, du kan håndtere bag lukkede døre eller udskyde til næste produktversion. Når en sikkerhedsfejl bliver opdaget i dit forbundne kamera, din sensor eller din styringsenheder, har du som producent, importør eller udvikler nu en konkret juridisk forpligtelse til at handle hurtigt og dokumentere processen. Cyber Resilience Act (CRA) stiller krav om, at aktivt udnyttede sårbarheder skal indberettes til myndighederne inden for 24 timer efter opdagelse — og det gælder produkter, der allerede er på markedet. For dig, der designer eller får produceret smart-home-elektronik, betyder det, at en uformel tilgang til sikkerhed ikke længere er en mulighed. Du har brug for en proces, der både beskytter dine brugere og din virksomhed.
Hvorfor sårbarheder i smart-home produkter kræver en formel proces
Smart-home-produkter adskiller sig fra traditionel elektronik ved at være konstant forbundet. En temperatursensor, der kommunikerer med en cloud-tjeneste, eller et dørkamera med fjernadgang, har angrebsflader, som aldrig eksisterede i ældre produkttyper. Når en sårbarhed bliver kendt — enten internt i din virksomhed eller via en ekstern sikkerhedsforsker — starter et ur, du ikke selv kontrollerer.
CRA formaliserer det ansvar, mange producenter allerede burde have påtaget sig. Forordningen kræver, at du kan dokumentere, hvordan du opdager, vurderer og lukker sikkerhedshuller. Den kræver også indberetning af sårbarheder til den relevante myndighed — i Danmark forventes det at blive koordineret gennem en national CSIRT (Computer Security Incident Response Team). Indberetningen skal ske inden for 24 timer, hvis sårbarheden aktivt udnyttes, og inden for 72 timer i andre tilfælde. Det er ikke frister, du kan forhandle dig ud af.
For mindre producenter, der hidtil har klaret sikkerhed ad hoc, er dette en væsentlig ændring. Du kan ikke længere vente på, at en softwareudvikler finder tid til at kigge på problemet. Du skal have en defineret proces klar, før sårbarheden opstår.
Hvilke smart-home-produkter er omfattet af CRA?
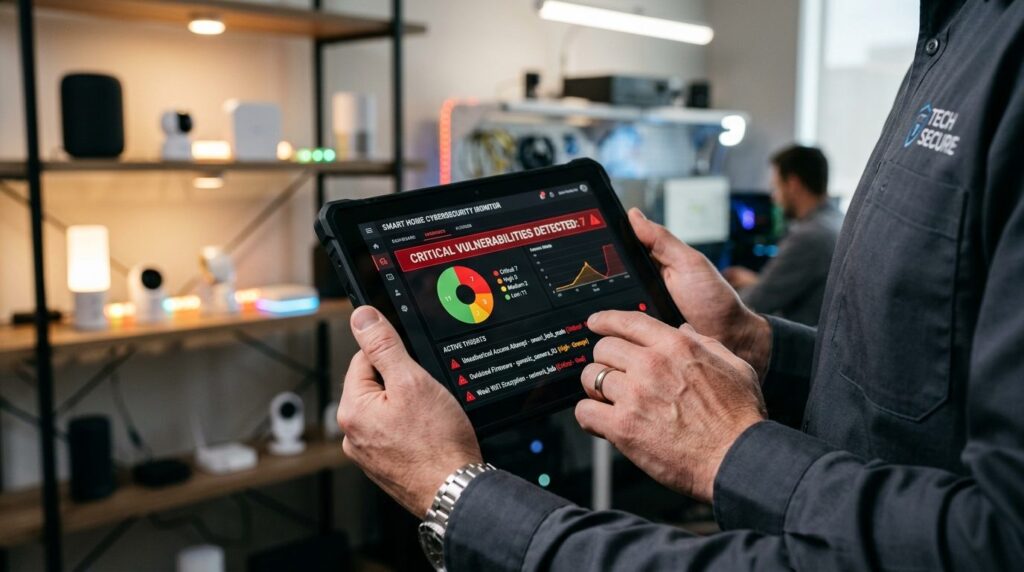
CRA dækker bredt: alle produkter med digitale elementer, der kan forbindes til et netværk eller anden enhed, er som udgangspunkt omfattet. For smart-home-sektoren betyder det:
- Sensorer — temperatur, fugt, bevægelse, lys, luftkvalitet
- Kameraer — overvågning, dørklokker med video, babycams
- Styringsenheder — hubs, gateways, smart-stik, relæer
- Aktuatorer — motoriserede gardiner, låse, ventilstyring
- Embedded software — firmware i alle ovenstående produkter
Undtagelserne er få og specifikke — primært produkter, der allerede er reguleret under anden EU-lovgivning med tilsvarende sikkerhedskrav, fx medicinsk udstyr eller køretøjer. Hvis du er i tvivl om dit produkt, er hovedreglen: hvis det har software og kan kommunikere, er det sandsynligvis omfattet.
Vær opmærksom på, at ansvaret følger den økonomiske aktør. Som producent har du det primære ansvar. Som importør har du pligt til at sikre, at producenten har opfyldt kravene. Får du produceret elektronik hos en kontraktproducent i Asien og sælger under dit eget brand i EU, er du producent i CRA’s forstand.
Hvad skal ske internt, når en sårbarhed opdages?
En sårbarhed kan dukke op på flere måder: gennem intern test, via en sikkerhedsforsker, der kontakter dig, eller — værst tænkeligt — fordi den aktivt udnyttes i angreb. Uanset kilden bør din proces indeholde disse trin:
Triage og vurdering
Første skridt er at vurdere sårbarhedens alvor. Er det en teoretisk risiko, eller kan den udnyttes i praksis? Påvirker den fortrolighed, integritet eller tilgængelighed af brugerdata? Brug en systematisk tilgang — CVSS (Common Vulnerability Scoring System) er en anerkendt metode til at score alvorlighed, og den hjælper dig også med at dokumentere din vurdering over for myndigheder.
Udvikling og test af patch
Når du har forstået problemet, skal der udvikles en løsning. For embedded firmware kan dette være tidskrævende, særligt hvis du arbejder med ressourcebegrænsede enheder. Test patchen grundigt — en forhastet opdatering, der introducerer nye fejl, forværrer situationen.
Udrulning til brugere
Smart-home-produkter skal kunne modtage sikkerhedsopdateringer i hele deres forventede levetid. CRA kræver, at du har en mekanisme til at distribuere opdateringer, og at brugerne informeres tydeligt. Over-the-air-opdatering (OTA) er standarden for forbundne enheder, men du skal også have en fallback-procedure for produkter, der er offline.
Sådan fungerer indberetning i praksis
Indberetningen til myndighederne er ikke en formalitet, du kan udfylde bagefter. Den skal ske parallelt med din interne håndtering og følger et fast forløb:
- Tidlig varsling (24 timer) — Ved aktivt udnyttede sårbarheder skal du inden for 24 timer sende en foreløbig notifikation med de oplysninger, du har. Du behøver ikke have alle detaljer på plads.
- Opfølgende notifikation (72 timer) — Inden for 72 timer følger du op med en mere detaljeret beskrivelse af sårbarheden, dens omfang og din foreløbige plan for at adressere den.
- Endelig rapport (14 dage) — Når du har lukket sårbarheden, indsendes en afsluttende rapport med fuld dokumentation af forløbet, den tekniske løsning og eventuelle resterende risici.
Indberetningen sker til en central EU-platform, og den nationale CSIRT koordinerer med andre EU-lande, hvis sårbarheden påvirker produkter på flere markeder. ENISA (EU’s cybersikkerhedsagentur) har en koordinerende rolle på tværs af medlemslandene.
Hvilken dokumentation skal du kunne fremvise?
CRA stiller krav om, at du kan dokumentere hele din sikkerhedsproces — ikke kun ved sårbarheder, men løbende. Ved et eventuelt tilsyn skal du kunne fremvise:
- Sårbarhedshåndteringsproces — en skriftlig procedure for, hvordan sårbarheder opdages, vurderes og lukkes
- Log over kendte sårbarheder — en historik over alle identificerede sikkerhedsfejl og deres status
- Indberetningsdokumentation — kopi af alle notifikationer sendt til myndigheder
- Opdateringshistorik — oversigt over sikkerhedsopdateringer, deres indhold og udrulningsdato
- Teknisk dokumentation — specifikationer der viser, hvordan produktet er designet med sikkerhed for øje
Dokumentationen skal opbevares i mindst ti år efter, at produktet er taget af markedet. For en mindre producent kan det virke voldsomt, men alternativet — at stå uden dokumentation ved et tilsyn — er værre.
Typiske faldgruber for mindre producenter
Mange danske virksomheder, der designer smart-home-elektronik, har ikke en dedikeret sikkerhedsafdeling. Det skaber specifikke udfordringer:
Ingen defineret kontaktperson: Når en sikkerhedsforsker finder en sårbarhed, skal der være en klar kanal til at modtage henvendelsen. En generisk info@-mailadresse, der ikke bliver overvåget, kan betyde, at du først hører om problemet, når det bliver offentligt.
Manglende firmware-opdateringsmekanisme: Hvis dit produkt blev designet uden OTA-opdatering, har du et fundamentalt problem. At eftermontere denne funktionalitet kan være teknisk vanskeligt og dyrt.
Uklart ansvar internt: Hvem træffer beslutningen om at trække et produkt tilbage eller udsende en kritisk opdatering? Hvis det skal diskuteres i ledelsen, mens 24-timers-uret tikker, er du allerede bagud.
Undervurdering af levetid: Et smart-home-produkt kan være i brug i ti år eller mere. Du er forpligtet til at levere sikkerhedsopdateringer i hele den periode, du har angivet som forventet produktlevetid — og som minimum i fem år.
Kom i gang uden at drukne i compliance
Du behøver ikke et omfattende kvalitetsstyringssystem fra dag ét. Start med det grundlæggende:
Etabler en sikkerhedskontakt — en mailadresse som security@dinvirksomhed.dk, der overvåges regelmæssigt og fremgår af din hjemmeside og produktdokumentation.
Skriv en simpel procedure ned: Hvem vurderer en indkommende sårbarhedsrapport? Hvem beslutter handlinger? Hvem indberetter til myndigheder? En side med navne og ansvarsområder er bedre end ingenting.
Gennemgå dine eksisterende produkter: Kan de opdateres? Har du adgang til kildekoden og udviklingsmiljøet? Hvis du har udliciteret firmware-udvikling, skal du sikre dig, at du har det nødvendige for at kunne patche i fremtiden.
Overvej at reparere din smarthome-elektronik frem for at købe nyt — det gælder også din tilgang til eksisterende produkter. Invester i at gøre dem sikre og opdaterbare i stedet for at designe nye fra bunden, hvis du kan undgå det.
CRA er ikke designet til at lukke mindre virksomheder ude af markedet, men til at hæve sikkerhedsniveauet for alle. Med en realistisk proces og de rigtige prioriteter kan du opfylde kravene uden at drukne i papirarbejde — og samtidig beskytte både dine brugere og din virksomheds omdømme.