Annonce – sponsoreret indhold.
Ansigtsgenkendelse i boligforeningen er som udgangspunkt ikke tilladt uden videre. Teknologien falder ind under EU’s AI-forordning som et højrisikosystem, og kræver derfor både grundig dokumentation, juridisk afklaring og i mange tilfælde beboernes udtrykkelige samtykke, før den kan tages i brug. Mange bestyrelser opdager først dette, når systemet allerede er bestilt eller installeret – ofte fordi ansigtsgenkendelse i dag følger med som en integreret funktion i moderne adgangssystemer og videoovervågning, uden at nogen aktivt har valgt den til.
Hvorfor ansigtsgenkendelse pludselig er et bestyrelsesanliggende
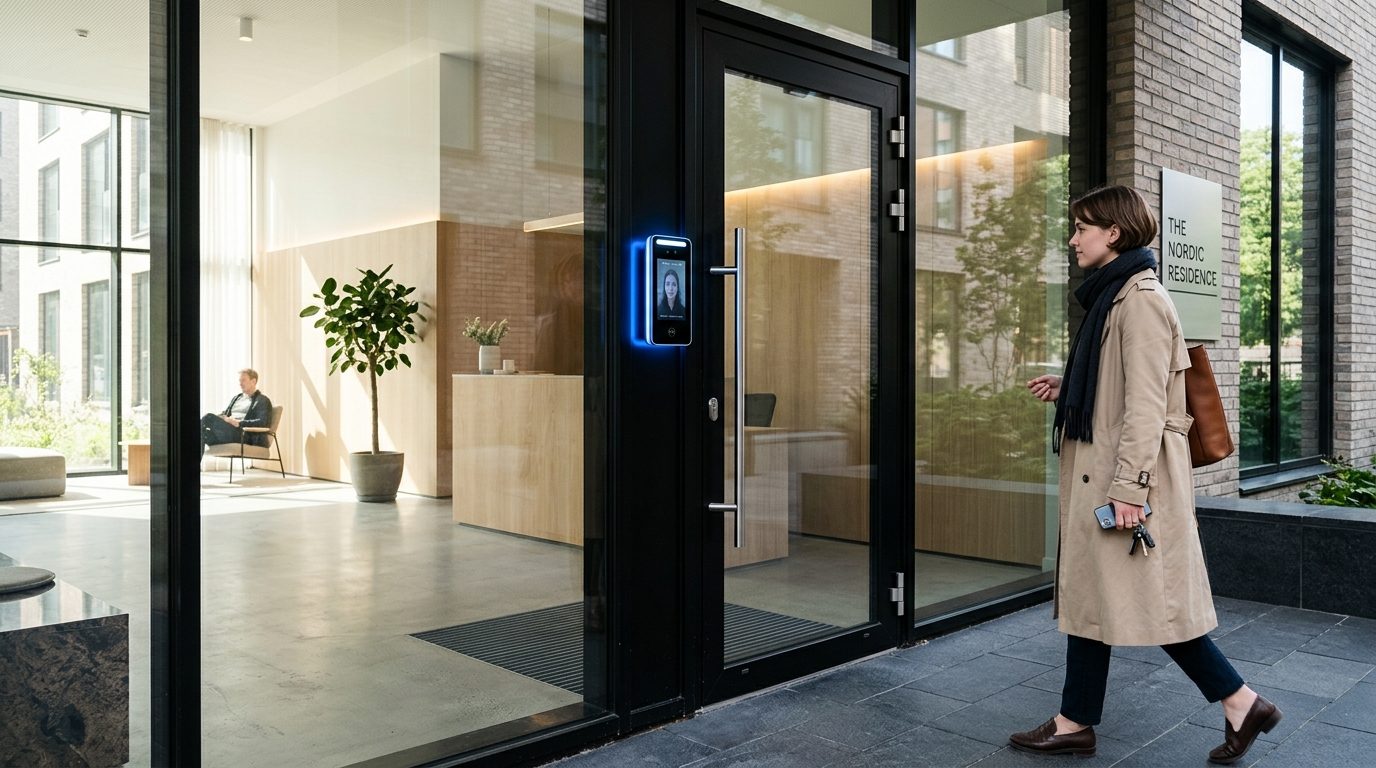
For få år siden var adgangskontrol i boligforeninger et simpelt valg mellem nøgler, brikker eller tastekoder. I dag leveres mange nye systemer med biometriske funktioner som standard – enten aktiveret fra fabrikken eller klar til aktivering via en softwareopdatering. Det betyder, at en boligforening kan have et system med ansigtsgenkendelse installeret ved hoveddøren, i parkeringskælderen eller ved cykelrummet, uden at bestyrelsen nogensinde har truffet en bevidst beslutning om at bruge teknologien.
Problemet opstår, fordi EU AI Act klassificerer biometrisk identifikation – herunder ansigtsgenkendelse – som et område med særlig høj risiko for borgernes rettigheder. Det udløser en række krav til dokumentation, risikovurdering og løbende tilsyn, som ligger langt ud over hvad de fleste boligforeningsbestyrelser har erfaring med. Før et sådant system sættes i drift, kræves en klassificering efter EU AI Act, så foreningen ved præcis hvilke forpligtelser der følger med – og om systemet overhovedet må anvendes i den konkrete sammenhæng.
Hvad EU AI Act siger om biometriske systemer
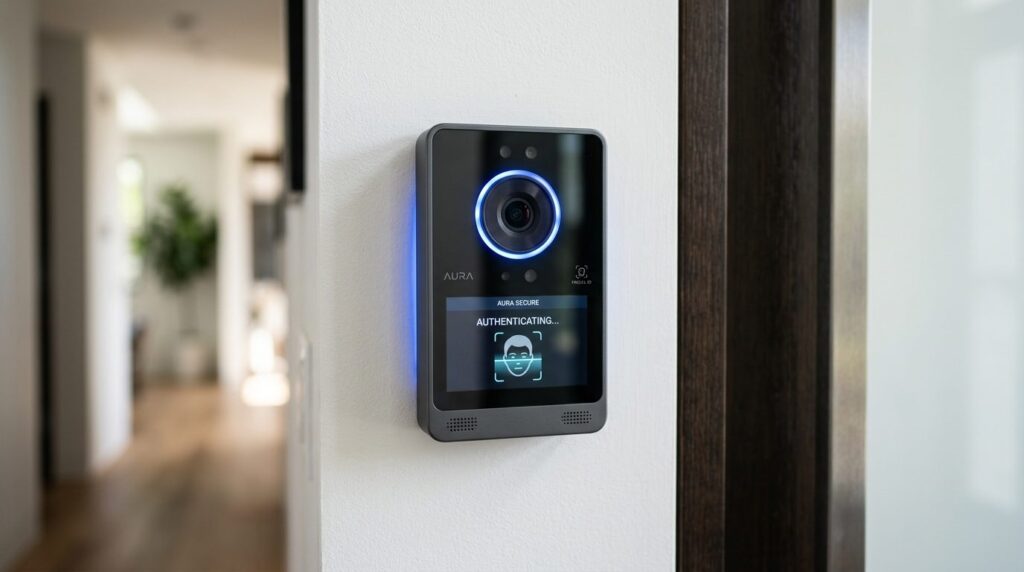
EU AI Act opererer med fire risikokategorier for AI-systemer: uacceptabel risiko, høj risiko, begrænset risiko og minimal risiko. Biometrisk identifikation i realtid – hvor et system løbende scanner og genkender ansigter – placeres typisk i den høje ende af skalaen. I visse tilfælde kan det endda falde ind under kategorien uacceptabel risiko, hvilket betyder et direkte forbud.
For boligforeninger er den afgørende skelnen, om systemet bruges til:
- Verifikation – hvor en beboer aktivt vælger at lade sig scanne for at bekræfte sin identitet (én-til-én-sammenligning)
- Identifikation – hvor systemet automatisk genkender personer i en gruppe uden deres aktive medvirken (én-til-mange-sammenligning)
Identifikation i realtid på offentligt tilgængelige steder er som hovedregel forbudt for private aktører. Selv verifikationssystemer udløser dog krav om konsekvensanalyse, dokumentation og klare procedurer for dataopbevaring. Datatilsynet er den relevante myndighed i Danmark, og de har gentagne gange understreget, at biometriske data kræver særlig beskyttelse efter GDPR – et krav der nu suppleres af AI-forordningens bestemmelser.
De tre spørgsmål bestyrelsen skal stille leverandøren
Inden en boligforening køber eller opgraderer et adgangssystem, bør bestyrelsen stille leverandøren tre konkrete spørgsmål:
1. Indeholder systemet biometriske funktioner?
Spørg direkte, om systemet har ansigtsgenkendelse, fingeraftryk eller andre biometriske funktioner – også selvom de ikke er aktiveret ved levering. Mange leverandører markedsfører disse som praktiske tilvalg uden at nævne de juridiske implikationer. Få skriftlig bekræftelse på, hvilke funktioner der er til stede i både hardware og software.
2. Hvilken dokumentation følger med?
EU AI Act kræver, at leverandører af højrisikosystemer leverer teknisk dokumentation, brugsanvisninger og oplysninger om systemets begrænsninger. Spørg efter denne dokumentation inden køb – ikke efter. Hvis leverandøren ikke kan fremlægge den, er det et advarselstegn.
3. Hvor og hvor længe opbevares data?
Biometriske data skal behandles efter strenge regler. Afklar om data opbevares lokalt i systemet, i en cloud-løsning eller hos leverandøren. Få klarhed over opbevaringsperioder og procedurer for sletning, når en beboer fraflytter.
Beboernes samtykke er ikke så enkelt
En udbredt misforståelse er, at bestyrelsen bare kan indhente samtykke fra beboerne på en generalforsamling og dermed have styr på juraen. Virkeligheden er mere kompliceret.
Samtykke til behandling af biometriske data skal efter GDPR være frivilligt, specifikt, informeret og utvetydigt. I en boligforening opstår et grundlæggende problem: Kan samtykke betragtes som frivilligt, når alternativet er at miste nem adgang til sin egen bolig? Datatilsynet har i lignende sager anlagt en restriktiv fortolkning.
Derudover skal foreningen kunne håndtere beboere, der ikke ønsker at afgive samtykke. Det kræver et alternativt adgangssystem – typisk nøgler eller brikker – som fungerer sideløbende. Hvis systemet kun virker med ansigtsgenkendelse, er samtykket reelt ikke frivilligt.
Bestyrelsen bør også overveje gæster, håndværkere, rengøringspersonale og andre, der jævnligt har brug for adgang. Skal de også registreres biometrisk? Og hvad med lejere versus ejere – har de samme rettigheder til at fravælge systemet?
Hvad mange bestyrelser overser ved eksisterende systemer
Diskussionen handler ikke kun om nye indkøb. Mange boligforeninger har allerede videoovervågning ved indgangen, og moderne kameraer kan have ansigtsgenkendelse indbygget som en funktion, der aktiveres via firmware-opdateringer. Det betyder, at et system købt for flere år siden pludselig kan blive et AI-system i EU-forordningens forstand.
Bestyrelsen bør gennemgå eksisterende systemer og afklare:
- Er der sket softwareopdateringer, der har tilføjet nye funktioner?
- Har leverandøren fjernadgang til at opdatere systemet?
- Er den oprindelige dokumentation stadig dækkende for systemets aktuelle funktionalitet?
Hvis foreningen er i tvivl om status på eksisterende systemer, kan det være relevant at læse om, hvordan andre tekniske beslutninger i boligforeninger typisk håndteres – processen for afklaring og dokumentation ligner ofte hinanden.
Tjekliste inden beslutning om ansigtsgenkendelse
Før bestyrelsen træffer beslutning om et adgangssystem med ansigtsgenkendelse, bør følgende punkter være afklaret:
- Klassificering: Er systemet klassificeret efter EU AI Act, og hvilken risikokategori falder det i?
- Leverandørdokumentation: Har leverandøren leveret den påkrævede tekniske dokumentation og brugsanvisning?
- Databehandleraftale: Er der indgået en gyldig databehandleraftale, der dækker biometriske data?
- Samtykkemodel: Er der en realistisk model for frivilligt samtykke, herunder et alternativ for dem der fravælger?
- Sletningsprocedurer: Er der klare procedurer for sletning af data ved fraflytning?
- Ansvar: Er det afklaret, hvem i foreningen der har det løbende tilsyn med systemet?
- Generalforsamling: Kræver foreningens vedtægter, at beslutningen træffes på generalforsamling?
Kan bestyrelsen ikke svare klart på disse punkter, er anbefalingen at få ekstern hjælp til afklaringen, inden systemet bestilles. En fejlvurdering kan resultere i påbud fra Datatilsynet, krav om fjernelse af systemet og i værste fald bøder til foreningen.
Hvornår giver det mening at søge ekstern hjælp?
Mindre boligforeninger med en enkel dørbrik-løsning uden biometriske funktioner kan typisk selv håndtere den juridiske afklaring med udgangspunkt i leverandørens dokumentation og Datatilsynets vejledninger.
For større foreninger – eller foreninger der allerede har eller overvejer systemer med ansigtsgenkendelse – er billedet anderledes. Her kan en struktureret gennemgang af systemlandskabet afdække funktioner, som bestyrelsen ikke var klar over fandtes, og sikre at foreningen er compliant, inden tilsynsmyndighederne banker på døren.
Den korte version: Ja, din boligforening må potentielt bruge ansigtsgenkendelse til adgang – men kun hvis I har styr på klassificering, dokumentation og samtykke. For de fleste foreninger er det væsentligt mere komplekst end at købe et nyt låsesystem.